PHP 漏洞来不及立即修补?先用 WAF 降低风险,为主机更新争取时间
发布于 2026-10-24|作者: ByteShield Team
重点摘要
- PHP 官方于 2026 年 10 月 21 日发布安全更新,修补可能造成未经身分验证远端程式码执行(RCE)的 CVE-2026-109618 与 CVE-2026-109619。
- 主机更新需要确认版本、测试相容性、联系系统厂商并安排部署,修补完成之前,受影响的服务仍可能持续对外开放。
- WAF 虚拟修补可在不先修改应用程式码的情况下,于流量入口部署防护,为必要的修补测试与更新作业争取时间。
- 虚拟修补并未移除主机上的漏洞;部署前须确认规则对应本次 CVE、所有相关入口都经过 WAF,以及规则已生效且正常功能可用。
- 修补计划应明确列出负责人、优先顺序、完成期限与验收条件,分阶段完成更新并持续追踪与调整。
重大漏洞曝光时,企业最迫切的需求,是尽快降低网站受到攻击的风险。然而,主机更新往往需要确认版本、测试相容性、联系系统厂商,再安排正式部署。对持续处理登入、交易与订单的网站而言,这些工作都需要时间。
近期 PHP 漏洞事件,再次凸显防护部署与主机修补之间的时间差。企业可以评估先透过 WAF 套用经过验证的防护规则,在流量入口降低特定漏洞利用的风险,同时推进主机更新。
这也是 WAF 虚拟修补的重要价值:让防护措施可以先行部署,为必要的修补测试与更新作业争取时间。
漏洞已公开,主机更新却需要准备
PHP 官方于 2026 年 10 月 21 日发布安全更新,修补 CVE-2026-109618 与 CVE-2026-109619,两项漏洞可能造成未经身分验证的远端程式码执行(RCE)。确认受影响范围并完成更新,是处理风险的核心工作。
实际执行时,一台主机可能承载多个网站,也可能与既有框架、外挂或第三方服务相互依赖。直接更新之前,团队需要确认登入、付款、档案上传与 API 串接能否正常运作,并准备部署与回复方案。
这些准备有其必要性,但在修补完成之前,受影响的服务仍可能持续对外开放。企业因此需要同步处理两件事:尽快降低外部攻击接触系统的机会,以及有时程地完成更新。
先在入口部署防护:WAF 虚拟修补如何运作?
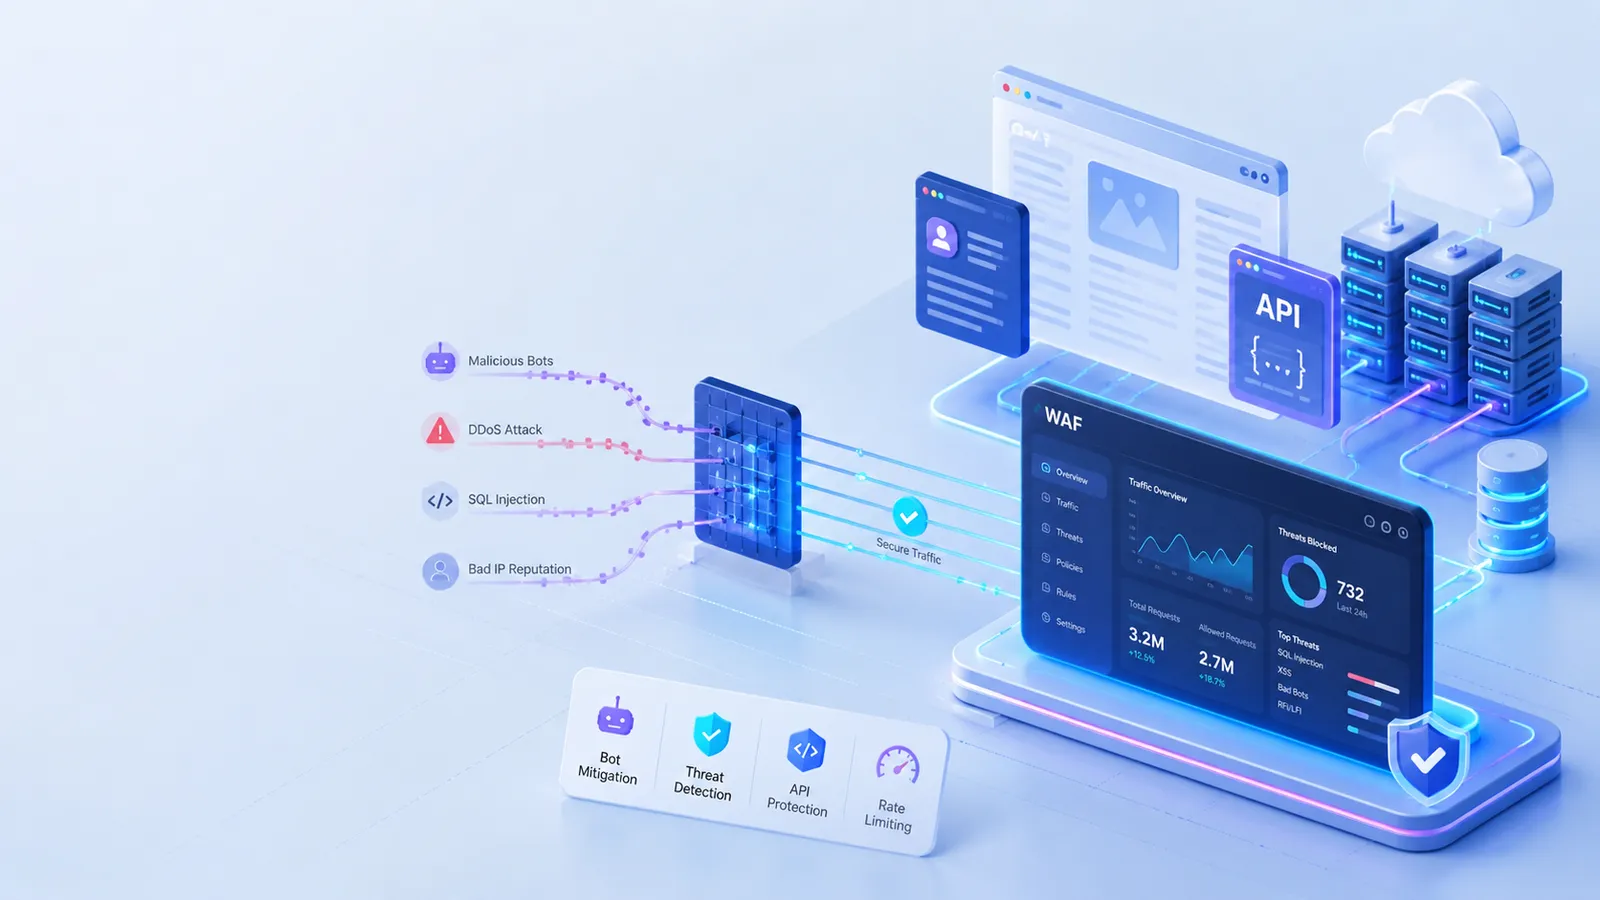
WAF(Web Application Firewall,Web 应用程式防火墙)可部署在网站与使用者之间,依据规则检查 HTTP 请求,并对符合条件的异常请求采取阻挡等措施。
当漏洞存在可辨识的攻击特征,且 WAF 支援相应的检查与规则时,企业可在不先修改应用程式码的情况下,于流量入口部署防护。这种透过外部规则降低漏洞利用风险的方式,通常称为「虚拟修补」(Virtual Patching)。
在规则与部署条件具备时,相较于需要逐一测试与更新的主机环境,入口规则有机会更快套用至相关服务,协助企业缩短等待防护的时间。
不过,虚拟修补并未移除主机上的漏洞。它能涵盖的范围,取决于规则、请求检查能力与实际流量路径。PHP 官方也明确指出,对本次两项漏洞而言,更新才是完整解法,其他缓解措施无法让未修补环境变得安全。
因此,企业应将 WAF 视为修补期间的风险缓解措施,并持续推进更新工作。
要让防护先行,必须确认三件事
规则是否真的对应这次漏洞?
启用一般 WAF 规则后,仍需确认服务商是否提供本次 CVE 的对应防护、涵盖哪些攻击路径,以及有哪些已知限制。
请求内容的检查范围、编码处理与大小限制,都可能影响规则效果。针对特定漏洞的防护宣称,应以实际支援与验证结果为依据。
相关入口是否都经过 WAF?
官网、API、管理后台与其他子网域,可能采用不同的对外路径。若只有部分流量经过 WAF,其他入口仍可能暴露于攻击之中。
企业应盘点所有相关入口,并依架构设定源站存取限制,降低攻击者直接连线源站、绕过入口防护的可能性。
规则是否已生效,正常功能是否可用?
规则部署后,应确认已套用至正确范围,并依风险启用相应的阻挡措施。仅记录请求的观察模式,可协助了解影响,但不会阻止请求进入后端。
验证时,也要测试正常登入、表单提交、付款、档案上传与 API 呼叫。若有误判,应针对具体路径与条件调整,避免直接对整个服务放宽限制。
防护先行后,如何安排主机修补?
WAF 规则部署完成后,团队可以在持续监控剩余风险的同时,依业务需求推进测试与更新。修补计划应明确列出负责人、优先顺序、完成期限与验收条件。
| 阶段 | 核心工作 | 应确认的结果 |
|---|---|---|
| 快速降低风险 | 盘点对外入口,确认对应规则,部署并验证 WAF 防护;依需求限制非公开功能的存取 | 掌握规则涵盖范围、部署状态与剩余风险 |
| 测试修补方案 | 确认 PHP、框架与外挂相容性,测试主要业务流程,准备备份与回复方案 | 找出更新可能造成的影响,完成部署准备 |
| 分阶段完成更新 | 依曝露程度与业务重要性安排更新,确认实际提供服务的环境已套用修补 | 完成版本或套件修补状态确认,验证服务功能 |
| 持续追踪与调整 | 检视日志与异常,评估临时规则是否保留或调整 | 避免遗漏未更新系统,持续改善防护设定 |
若特定系统无法及时修补,且现有措施不足以控制风险,则应评估隔离或暂停对外开放,直到完成修补与验证。若已有疑似入侵迹象,也需要另外进行调查与处置。
ByteShield WAF:协助企业衔接即时防护与后续修补
ByteShield 提供 WAF 与安全加速 CDN 等服务,协助企业在流量抵达源站之前部署相应的防护策略。
面对重大漏洞事件,企业可与 ByteShield 团队一起确认相关网站与 API 的接入情况、WAF 规则支援范围,以及源站存取设定。对于特定 CVE 的防护效果,则应以实际规则、部署状态与验证结果为准。
透过入口防护与主机修补的协作,企业能在推进必要测试与部署的同时,先采取可验证的风险降低措施。
如果想进一步了解 WAF 在企业网站安全中扮演的角色,也可以参考〈现代企业为什么需要 WAF〉。
常见问题
什么是 WAF 虚拟修补(Virtual Patching)?
当漏洞存在可辨识的攻击特征,且 WAF 支援相应的检查与规则时,企业可在不先修改应用程式码的情况下,于流量入口部署防护。这种透过外部规则降低漏洞利用风险的方式,通常称为「虚拟修补」(Virtual Patching)。
部署 WAF 虚拟修补后,还需要更新主机吗?
需要。虚拟修补并未移除主机上的漏洞,它能涵盖的范围取决于规则、请求检查能力与实际流量路径。PHP 官方也明确指出,对本次两项漏洞而言,更新才是完整解法。企业应将 WAF 视为修补期间的风险缓解措施,并持续推进更新工作。
用 WAF 让防护先行之前,需要确认哪些事?
需要确认三件事:规则是否真的对应这次漏洞;官网、API、管理后台与其他子网域等相关入口是否都经过 WAF;以及规则是否已生效,且正常登入、表单提交、付款、档案上传与 API 呼叫等功能是否可用。
如果特定系统无法及时修补,该怎么办?
若特定系统无法及时修补,且现有措施不足以控制风险,则应评估隔离或暂停对外开放,直到完成修补与验证。若已有疑似入侵迹象,也需要另外进行调查与处置。
如果您的网站需要时间完成漏洞修补,欢迎了解 ByteShield Security CDN 安全防护服务,或点此联系 ByteShield。我们将协助您依现有应用架构与业务需求,评估适合的 WAF 防护策略,为后续更新作业提供支援。