PHP の脆弱性をすぐに修正できない?まず WAF でリスクを下げ、サーバー更新の時間を確保する
公開日: 2026-10-24|著者: ByteShield Team
この記事のポイント
- PHP 公式は 2026 年 10 月 21 日にセキュリティ更新をリリースし、認証なしでのリモートコード実行(RCE)につながるおそれのある CVE-2026-109618 と CVE-2026-109619 を修正しました。
- サーバーの更新にはバージョン確認、互換性テスト、システムベンダーとの調整、デプロイの計画が必要で、パッチ適用が完了するまで、影響を受けるサービスは外部に公開されたままになる可能性があります。
- WAF の仮想パッチなら、アプリケーションのコードを先に修正しなくてもトラフィックの入口で防御を展開でき、必要なパッチのテストと更新作業の時間を確保できます。
- 仮想パッチはサーバー上の脆弱性を取り除くものではありません。導入前に、ルールが今回の CVE に対応していること、関連するすべての入口が WAF を経由していること、ルールが有効で通常機能が使えることを確認する必要があります。
- パッチ適用計画では担当者、優先順位、期限、受け入れ基準を明確にし、段階的に更新を完了させながら継続的に監視と調整を行います。
重大な脆弱性が公開されたとき、企業にとって最も差し迫った課題は、ウェブサイトが攻撃を受けるリスクをいち早く下げることです。しかし、サーバーの更新には、バージョンの確認、互換性のテスト、システムベンダーとの調整を経て、正式なデプロイを計画する必要があります。ログイン、取引、注文を絶えず処理しているウェブサイトにとって、こうした作業にはどうしても時間がかかります。
最近の PHP 脆弱性の事例は、防御の展開とサーバーへのパッチ適用の間にある時間差をあらためて浮き彫りにしました。企業は、まず WAF で検証済みの防御ルールを適用し、トラフィックの入口で特定の脆弱性が悪用されるリスクを下げつつ、並行してサーバーの更新を進めるという選択肢を検討できます。
これこそが WAF による仮想パッチの大きな価値です。防御策を先に展開することで、必要なパッチのテストと更新作業のための時間を確保できます。
脆弱性は公開済み、それでもサーバー更新には準備が必要
PHP 公式は 2026 年 10 月 21 日にセキュリティ更新をリリースし、CVE-2026-109618 と CVE-2026-109619 を修正しました。この 2 件の脆弱性は、認証なしでのリモートコード実行(RCE)につながるおそれがあります。影響範囲を確認して更新を完了させることが、リスク対応の中心となる作業です。
実際には、1 台のサーバーで複数のウェブサイトを運用していることもあれば、既存のフレームワーク、プラグイン、サードパーティサービスと相互に依存していることもあります。更新する前に、チームはログイン、決済、ファイルアップロード、API 連携が正常に動作するかを確認し、デプロイ手順とロールバック手順を用意しておく必要があります。
こうした準備は欠かせませんが、パッチ適用が完了するまでの間、影響を受けるサービスは外部に公開され続ける可能性があります。そのため企業は、外部からの攻撃がシステムに届く機会をできるだけ早く減らすことと、スケジュールを定めて更新を完了させることの 2 つを同時に進める必要があります。
まず入口で防御する:WAF の仮想パッチはどう機能するのか?
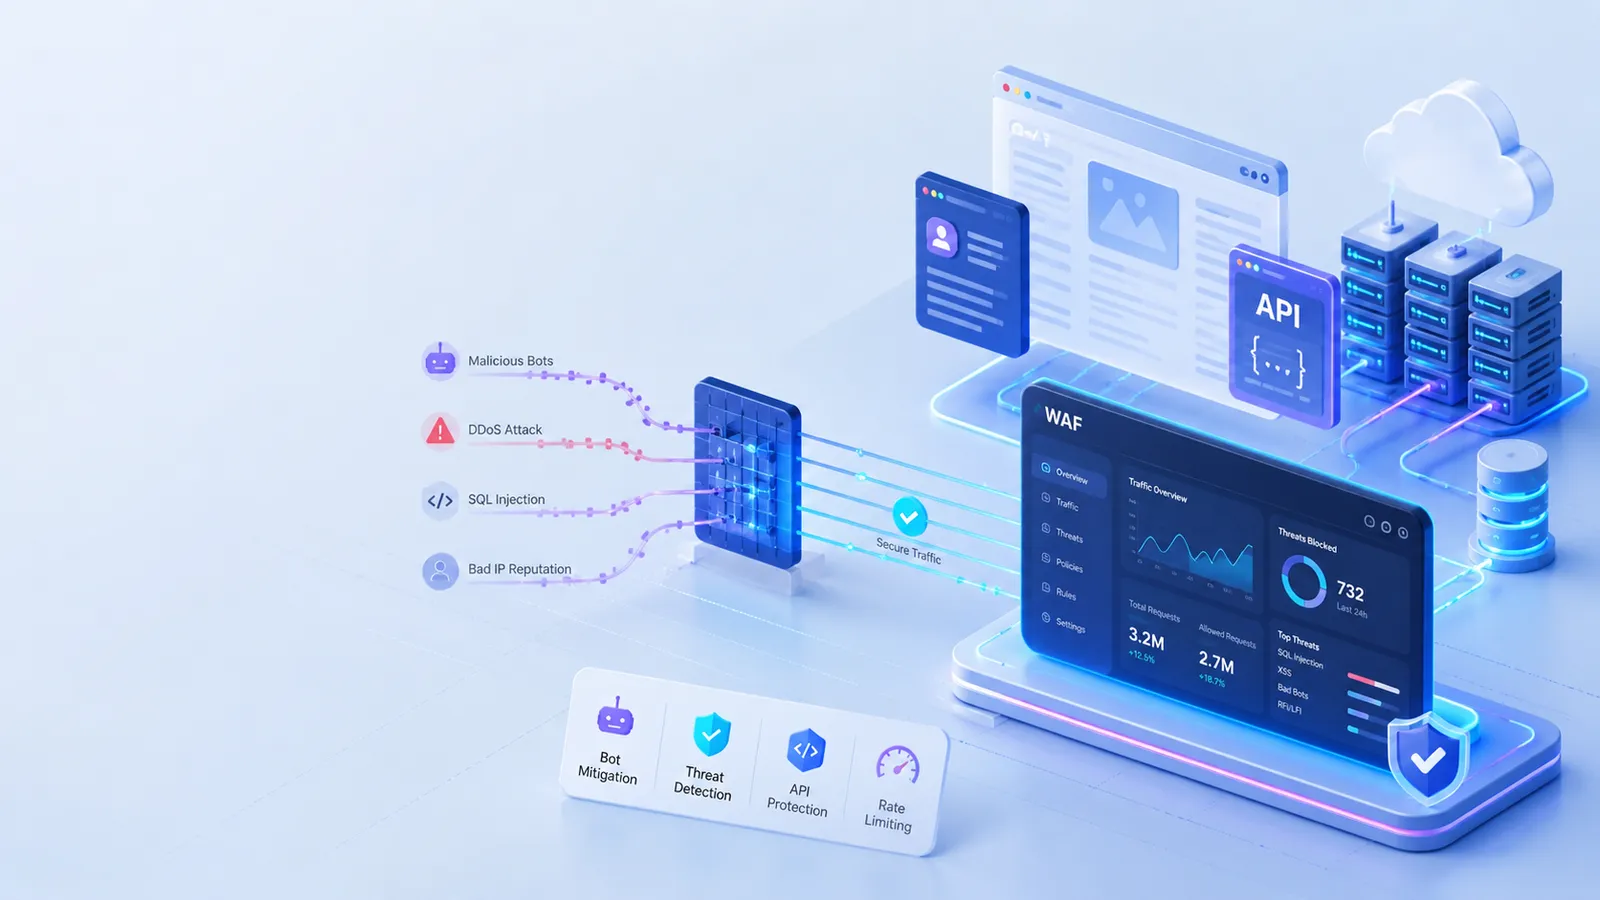
WAF(Web Application Firewall、Web アプリケーションファイアウォール)は、ウェブサイトとユーザーの間に配置され、ルールに基づいて HTTP リクエストを検査し、条件に合致する異常なリクエストに対してブロックなどの措置を講じます。
脆弱性に識別可能な攻撃パターンがあり、WAF が対応する検査とルールをサポートしている場合、アプリケーションのコードを先に修正しなくても、トラフィックの入口で防御を展開できます。このように外部ルールによって脆弱性の悪用リスクを下げる手法は、一般に「仮想パッチ」(Virtual Patching)と呼ばれます。
ルールと展開の条件が整っていれば、1 台ずつテストと更新が必要なサーバー環境に比べて、入口のルールは関連サービスへより早く適用できる可能性があり、防御が整うまでの待ち時間を短縮できます。
ただし、仮想パッチはサーバー上の脆弱性を取り除くものではありません。どこまでカバーできるかは、ルール、リクエストの検査能力、実際のトラフィック経路によって決まります。PHP 公式も、今回の 2 件の脆弱性については更新こそが完全な解決策であり、それ以外の緩和策ではパッチ未適用の環境を安全にすることはできないと明言しています。
したがって企業は、WAF をパッチ適用期間中のリスク緩和策と位置づけ、更新作業を着実に進めるべきです。
防御を先行させるために確認すべき 3 つのポイント
ルールは今回の脆弱性に本当に対応しているか?
一般的な WAF ルールを有効にしただけでは不十分です。サービス提供元が今回の CVE に対応する防御を提供しているか、どの攻撃経路をカバーしているか、既知の制限は何かを確認する必要があります。
リクエスト内容の検査範囲、エンコードの処理、サイズの上限は、いずれもルールの効果に影響します。特定の脆弱性に対する防御をうたう場合は、実際のサポート状況と検証結果を根拠にすべきです。
関連するすべての入口が WAF を経由しているか?
公式サイト、API、管理画面、その他のサブドメインは、それぞれ異なる経路で外部に公開されている場合があります。トラフィックの一部しか WAF を経由していなければ、ほかの入口は依然として攻撃にさらされる可能性があります。
企業は関連するすべての入口を洗い出し、アーキテクチャに応じてオリジンサーバーへのアクセス制限を設定することで、攻撃者がオリジンに直接接続して入口の防御を回避する可能性を下げるべきです。
ルールは有効になっているか、通常の機能は使えるか?
ルールを展開した後は、正しい範囲に適用されていることを確認し、リスクに応じて適切なブロック措置を有効にします。リクエストを記録するだけの監視モードは影響の把握には役立ちますが、リクエストがバックエンドに到達するのを防ぐことはできません。
検証の際は、通常のログイン、フォーム送信、決済、ファイルアップロード、API 呼び出しもテストします。誤検知があった場合は、該当するパスや条件に絞って調整し、サービス全体の制限を一律に緩めることは避けましょう。
防御を先行させた後、サーバーのパッチ適用をどう進めるか?
WAF ルールの展開が完了したら、チームは残存リスクを継続的に監視しながら、業務上の必要に応じてテストと更新を進められます。パッチ適用計画では、担当者、優先順位、完了期限、受け入れ基準を明確にしておくべきです。
| フェーズ | 主な作業 | 確認すべき結果 |
|---|---|---|
| リスクを素早く下げる | 外部公開されている入口を洗い出し、対応するルールを確認して WAF の防御を展開・検証する。必要に応じて非公開機能へのアクセスを制限する | ルールのカバー範囲、展開状況、残存リスクを把握できている |
| パッチをテストする | PHP、フレームワーク、プラグインの互換性を確認し、主要な業務フローをテストして、バックアップとロールバック手順を用意する | 更新による影響を洗い出し、デプロイの準備が整っている |
| 段階的に更新を完了する | 公開度合いと業務上の重要度に応じて更新を計画し、実際にサービスを提供している環境にパッチが適用されたことを確認する | バージョンやパッケージのパッチ適用状況を確認し、サービスの機能を検証できている |
| 継続的に追跡・調整する | ログと異常を確認し、一時的なルールを残すか調整するかを判断する | 未更新のシステムの見落としを防ぎ、防御設定を継続的に改善できている |
特定のシステムを期限内にパッチ適用できず、既存の対策ではリスクを抑えきれない場合は、パッチ適用と検証が完了するまで、隔離や外部公開の一時停止を検討すべきです。侵入が疑われる兆候がある場合は、別途調査と対応も必要です。
ByteShield WAF:即時の防御とその後のパッチ適用をつなぐ
ByteShield は WAF やセキュリティ高速化 CDN などのサービスを提供し、トラフィックがオリジンサーバーに到達する前に適切な防御ポリシーを展開できるよう支援しています。
重大な脆弱性が発生した際には、ByteShield のチームと一緒に、関連するウェブサイトと API の接続状況、WAF ルールのサポート範囲、オリジンへのアクセス設定を確認できます。特定の CVE に対する防御効果は、実際のルール、展開状況、検証結果に基づいて判断する必要があります。
入口での防御とサーバーへのパッチ適用を組み合わせることで、企業は必要なテストとデプロイを進めながら、検証可能なリスク低減策を先に講じることができます。
企業のウェブサイトセキュリティにおいて WAF が果たす役割をさらに知りたい方は、『現代企業に WAF が必要な理由』もあわせてご覧ください。
よくある質問
WAF の仮想パッチ(Virtual Patching)とは何ですか?
脆弱性に識別可能な攻撃パターンがあり、WAF が対応する検査とルールをサポートしている場合、アプリケーションのコードを先に修正しなくても、トラフィックの入口で防御を展開できます。このように外部ルールによって脆弱性の悪用リスクを下げる手法は、一般に「仮想パッチ」(Virtual Patching)と呼ばれます。
WAF の仮想パッチを導入した後も、サーバーの更新は必要ですか?
必要です。仮想パッチはサーバー上の脆弱性を取り除くものではなく、どこまでカバーできるかはルール、リクエストの検査能力、実際のトラフィック経路によって決まります。PHP 公式も、今回の 2 件の脆弱性については更新こそが完全な解決策であると明言しています。WAF はパッチ適用期間中のリスク緩和策と位置づけ、更新作業を着実に進めてください。
WAF で先に防御する前に、何を確認すべきですか?
確認すべきポイントは 3 つです。ルールが今回の脆弱性に本当に対応しているか。公式サイト、API、管理画面、その他のサブドメインなど、関連するすべての入口が WAF を経由しているか。そしてルールが有効になっており、ログイン、フォーム送信、決済、ファイルアップロード、API 呼び出しなどの通常機能が問題なく使えるかです。
特定のシステムをすぐにパッチ適用できない場合はどうすればよいですか?
特定のシステムを期限内にパッチ適用できず、既存の対策ではリスクを抑えきれない場合は、パッチ適用と検証が完了するまで、隔離や外部公開の一時停止を検討すべきです。侵入が疑われる兆候がある場合は、別途調査と対応も必要です。
ウェブサイトの脆弱性修正にまだ時間が必要な場合は、ByteShield のSecurity CDN セキュリティ防御サービスをご覧いただくか、こちらから ByteShield にお問い合わせください。既存のアプリケーションアーキテクチャと業務ニーズに合わせて最適な WAF 防御戦略を評価し、その後の更新作業をサポートいたします。