现代企业为什么需要 WAF:从被动防御走向主动风险管理
发布于 2026-06-24|作者: ByteShield Team
重点摘要
- 代价最高的入侵很少让网站瘫痪,而是隐藏在看似正常的流量中;仅靠防火墙或 DDoS 防护,难以识别 SQL Injection、暴力破解登入、API 未授权存取等应用层攻击。
- WAF 让安全防御从被动的事后处理转向主动拦截,透过实时规则更新、威胁情报整合与行为分析,在风险造成实际影响前识别并阻断可疑行为。
- 现代 WAF 的防御范围已从单纯的漏洞防御,扩展为 Bot 管理与 API 安全防护的综合体:攻击者越来越多直接针对 API 下手,自动化 Bot 则持续消耗资源、蚕食营收。
- 对 iGaming、电商与支付平台等高风险产业而言,WAF 早已不是「选配功能」,而是网站上线前不可或缺的标配基础设施。
当企业谈到网站安全时,最常被提及的往往是 DDoS 攻击。毕竟当网站无法存取、服务中断时,问题会立即被发现,也最容易直接影响营运。
从近年的资安事件来看,真正让企业付出高昂代价的,往往不是网站被打挂,而是在网站看似正常运作的情况下,攻击者早已取得数据存取权限。
这类攻击之所以危险,正是因为它们往往隐藏在正常流量之中。网站持续运作、服务没有中断,企业却可能毫无察觉。直到数据外泄、帐号遭盗用,或内部系统遭入侵后,才发现问题早已发生。也正因如此,企业的安全需求早已不只是抵御大规模攻击,而是如何主动识别与拦截隐藏在正常流量中的风险。
防火墙开着,为什么骇客还能「走正门」进来?
许多企业认为,只要部署防火墙、防毒软件或 DDoS 防护,就已经具备完整的网站安全机制。然而,这些工具主要负责保护网络层与基础设施层,真正的风险往往来自网站应用程序本身。
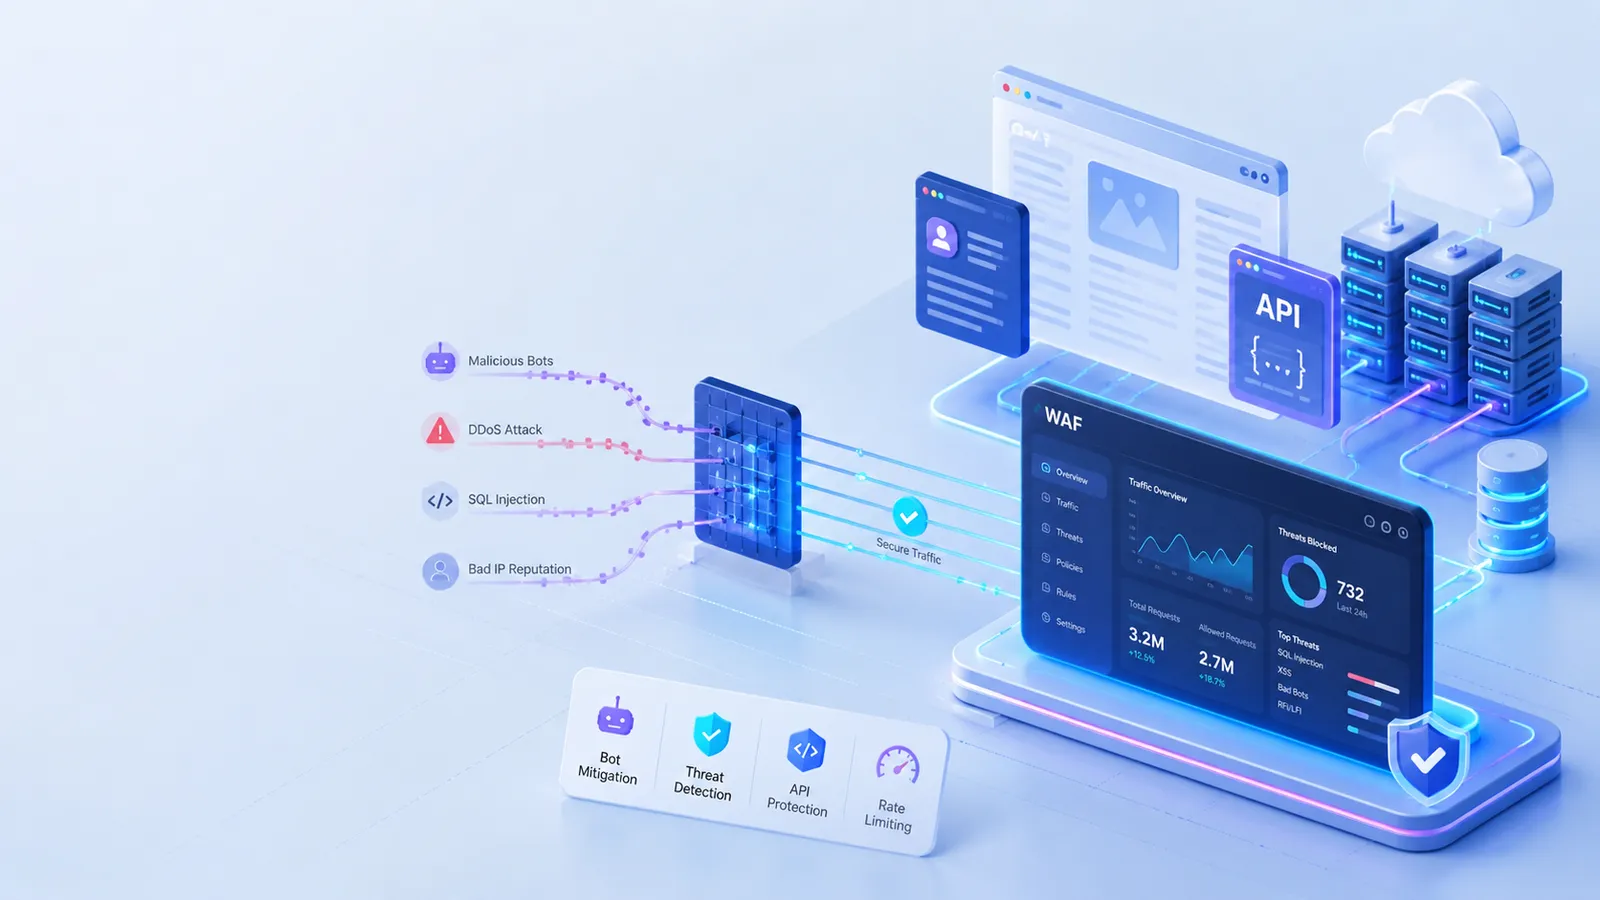
例如登入页面的暴力破解、表单中的 SQL Injection,或 API 介面的未授权存取,都可能利用看似正常的请求发动攻击。由于这类流量与一般使用者行为十分接近,传统安全设备往往难以有效识别。
这也是近年来 WAF(Web Application Firewall)逐渐成为网站安全重要环节的原因。企业需要的不只是阻挡大量异常流量,更需要能够辨识隐藏在正常请求中的潜在风险。
从被动防御到主动拦截,WAF 的角色正在改变
过去的网站安全架构多半属于被动式防御。企业通常是在事件发生后,透过告警通知、日志分析或人工排查,才开始追踪问题来源。
然而在现代网站环境中,每天可能产生数十万甚至数百万次请求,其中夹杂着自动化攻击、漏洞探测、异常登入以及恶意爬虫行为。
当企业察觉异常时,攻击往往已经造成影响。这也是为什么越来越多企业开始将 WAF(Web Application Firewall,网页应用程序防火墙)视为主动式安全防御的重要组成。
WAF 的价值不只是阻挡已知攻击,而是在风险真正造成影响之前,提前识别可疑行为并进行拦截。透过实时规则更新、威胁情报整合以及行为分析能力,WAF 能够协助企业从「事后处理问题」转变为「事前预防风险」。
API 与自动化 Bot:骇客最爱的两大新兴破口
随着微服务与动态应用的普及,现代网站架构越来越依赖 API。从 App 串接、第三方支付验证到会员数据查询,背后全靠 API 在对接。这虽然提升了效率,却也为骇客开辟了全新的攻击面,许多攻击者现在直接跳过网页前端,直接向 API 发送恶意请求。
另一方面,自动化机器人(Bot)的攻击也正在呈现爆发式成长。包括恶意抢票、刷库破解、优惠券滥用、同行恶意爬取内容等,这些流量表面上看起来都是「独立使用者」,背后却是庞大的机器人军团。这不仅持续榨干服务器的运算资源,更直接蚕食企业的实质营收。因此,现代 WAF 的防御维度,早已从单纯的漏洞防御,升级为 Bot 管理(Bot Management)与 API 安全防护的综合体。
iGaming、电商与支付平台:站在风口浪尖的重灾区
对于一般的内容型网站而言,安全事件影响的可能是短暂的服务品质;但对于 iGaming、支付平台、跨境电商以及数字金融网站来说,每一次安全破口,对应的都是直接的财务损失与品牌信任的破产。
一次成功的支付诈骗,可能导致企业面临高额赔偿。一场大规模的帐号接管(Account Takeover),会让苦心经营的会员生态系一夕瓦解。在高度监管与高金流的产业中,WAF 早已不是预算有剩才买的「选配功能」,而是网站上线前不可或缺的「标配基础设施」。
最难发现的风险,往往藏在最正常的流量里
随着网站应用变得越来越复杂,企业面临的安全风险也不再只是网站是否能够正常运作。真正值得关注的,是那些隐藏在正常流量中的异常行为。
当企业评估网站安全时,问题已经不再是:「我们会不会成为攻击目标?」而是:「当攻击伪装成正常使用者时,我们是否有能力及早发现并阻止它?」
从网站可用性到应用层安全,建立更完整的防护策略
现代网站面临的风险早已不只是 DDoS 攻击,而是来自 API 滥用、自动化 Bot、帐号接管以及应用程序漏洞等更隐蔽的威胁。
如果您的业务涉及会员系统、支付服务、高流量 API 或全球化服务架构,现在或许正是重新检视网站安全策略的最佳时机。
ByteShield 提供整合式 WAF、防 Bot 与防 DDoS 能力及流量管理,协助企业在不影响正常使用者体验的前提下,更有效地识别与阻挡潜在风险。
常见问题
WAF 能识别哪些防火墙看不到的攻击?
防火墙、防毒软件与 DDoS 防护主要保护网络层与基础设施层。WAF 则能识别利用看似正常请求发动的应用层攻击,例如登入页面的暴力破解、表单中的 SQL Injection,以及 API 介面的未授权存取。
WAF 如何实现主动式安全防御?
相较于事件发生后再透过告警与日志分析追查问题,WAF 透过实时规则更新、威胁情报整合与行为分析,在风险真正造成影响之前提前识别可疑行为并进行拦截,让企业从「事后处理问题」转变为「事前预防风险」。
哪些企业最需要部署 WAF?
iGaming、支付平台、跨境电商与数字金融等高风险产业,每一次安全破口都对应直接的财务损失与品牌信任的破产。凡是涉及会员系统、支付服务或高流量 API 的业务,都应将 WAF 视为网站上线前不可或缺的标配基础设施。