Multi-CDN でスマートなトラフィック制御を実現するには?DNS 解決から CDN 間の振り分けとフェイルオーバーまで
公開日: 2026-10-14|著者: ByteShield Team
この記事のポイント
- Multi-CDN アーキテクチャには CDN のトラフィック入口を一元管理する仕組みが必要であり、DNS Traffic Steering はその代表的な実現方法の一つです。
- DNS Traffic Steering が決めるのは CDN のトラフィック入口であり、ウェブサイトのコンテンツを直接配信するわけではありません。解決が完了した後は、CDN がキャッシュ、ノードのスケジューリング、オリジンへのリクエスト、セキュリティ防御を担います。
- Geolocation Routing は地理的位置で CDN を割り当て、Weighted Routing は重みに応じて DNS 応答の比率を配分します。両者は独立したポリシーです。
- Smart DNS は CNAME または A / AAAA レコードによって、DNS クエリを異なる CDN プロバイダーへ振り向けられます。
- DNS によるフェイルオーバーは DNS TTL、キャッシュの挙動、既存接続の状態に影響されるため、バックアップ CDN ではドメイン、TLS 証明書、オリジンの設定を事前に済ませておく必要があります。
企業のビジネスがさまざまな国や地域へ広がるにつれ、ウェブサイト、アプリケーション、デジタルコンテンツへの世界中からのアクセス需要も増え続けています。コンテンツ配信の安定性と柔軟性を高めるため、Multi-CDN(マルチ CDN)アーキテクチャを採用し、複数の CDN プロバイダーで地域をまたいだコンテンツ高速化を行う企業が増えています。
しかし、複数の CDN を同時に利用すると、新たな管理上の課題も生まれます。地域ごとのユーザーはどの CDN に接続すべきか。CDN 間でトラフィックをどう配分するか。そしてメインの CDN に障害が起きたとき、トラフィックをどうやって別のプロバイダーへ切り替えるのか。
こうした課題は、DNS Traffic Steering(DNS トラフィック制御)によって、より柔軟な管理の仕組みを構築することで解決できます。
本記事では DNS 解決の仕組みを出発点に、Multi-CDN が地理的位置、重みの設定、DNS ルーティングの切り替えによって複数の CDN プロバイダーをどう管理するかを説明し、ByteShield Smart DNS がより制御しやすいマルチ CDN トラフィック管理アーキテクチャの構築をどう支援するかをご紹介します。
なぜ Multi-CDN には DNS によるトラフィック制御が必要なのか?
CDN(Content Delivery Network)は、各地域に分散したノードを通じて、ウェブサイト、画像、動画などのデジタルコンテンツをユーザーへ届け、地域をまたぐ通信による遅延を抑えます。
CDN プロバイダーごとに、ノードのカバー範囲、ネットワーク相互接続、リソース配置、サービスコストは異なる場合があります。単一の CDN が、すべての地域で企業のパフォーマンス、コスト、サービス要件を満たせるとは限りません。そのため、地域やビジネス要件に応じて最適な CDN プロバイダーを選ぶ Multi-CDN アーキテクチャを採用する企業もあります。
例えば:
- 台湾と香港の市場では CDN A を使用する。
- 日本と韓国の市場では CDN B を使用する。
- 米国と欧州の市場では CDN C を使用する。
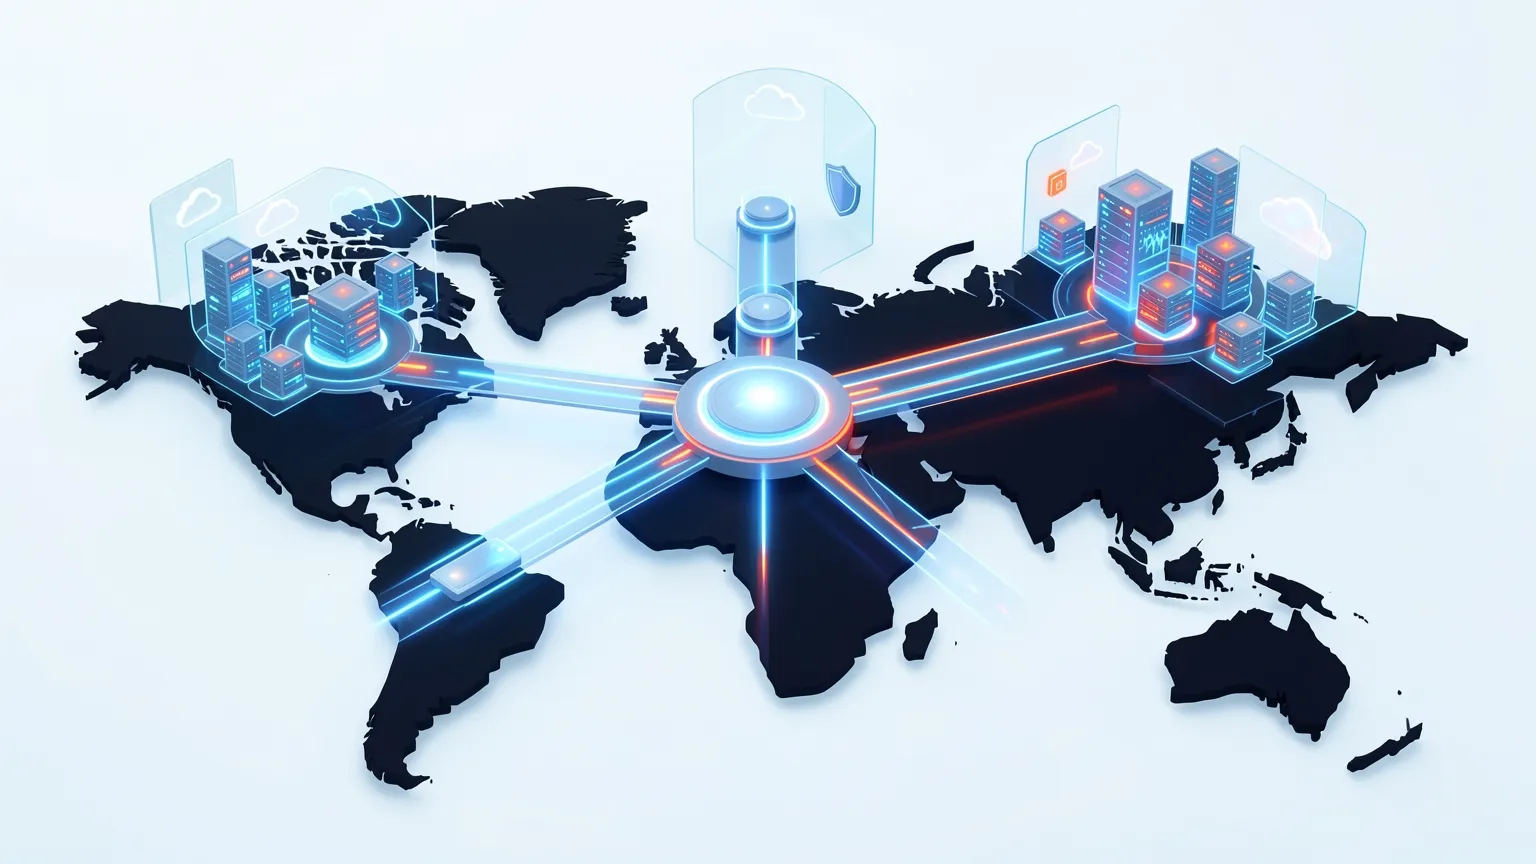
このようなアーキテクチャでは、CDN のトラフィック入口を一元管理できる仕組みが必要になり、DNS Traffic Steering はその代表的な実現方法の一つです。
DNS レイヤーのルーティングポリシーを使えば、ユーザーが CDN に接続する前に、どの CDN の接続情報を返すかを決定でき、地域ごとの DNS クエリを指定した CDN サービスへ振り向けられます。
DNS Traffic Steering とは?Multi-CDN の振り分けをどう実現するのか?
DNS(Domain Name System)は主に、ドメイン名を IP アドレスなど、ネットワーク接続に必要な情報へ変換する役割を担います。
一般的な DNS 解決では、ユーザーがウェブサイトにアクセスすると、DNS Resolver が対応する DNS レコードを照会し、サイトの接続先アドレスを取得します。DNS Traffic Steering は、この DNS 解決の段階にルーティングの判断を加え、あらかじめ設定した条件に応じて異なる DNS レコードを返します。
2 社の CDN を併用する企業を例に考えてみましょう。企業サイトが www.example.com で、ByteShield CDN と別の CDN プロバイダーを同時に利用しているとします。
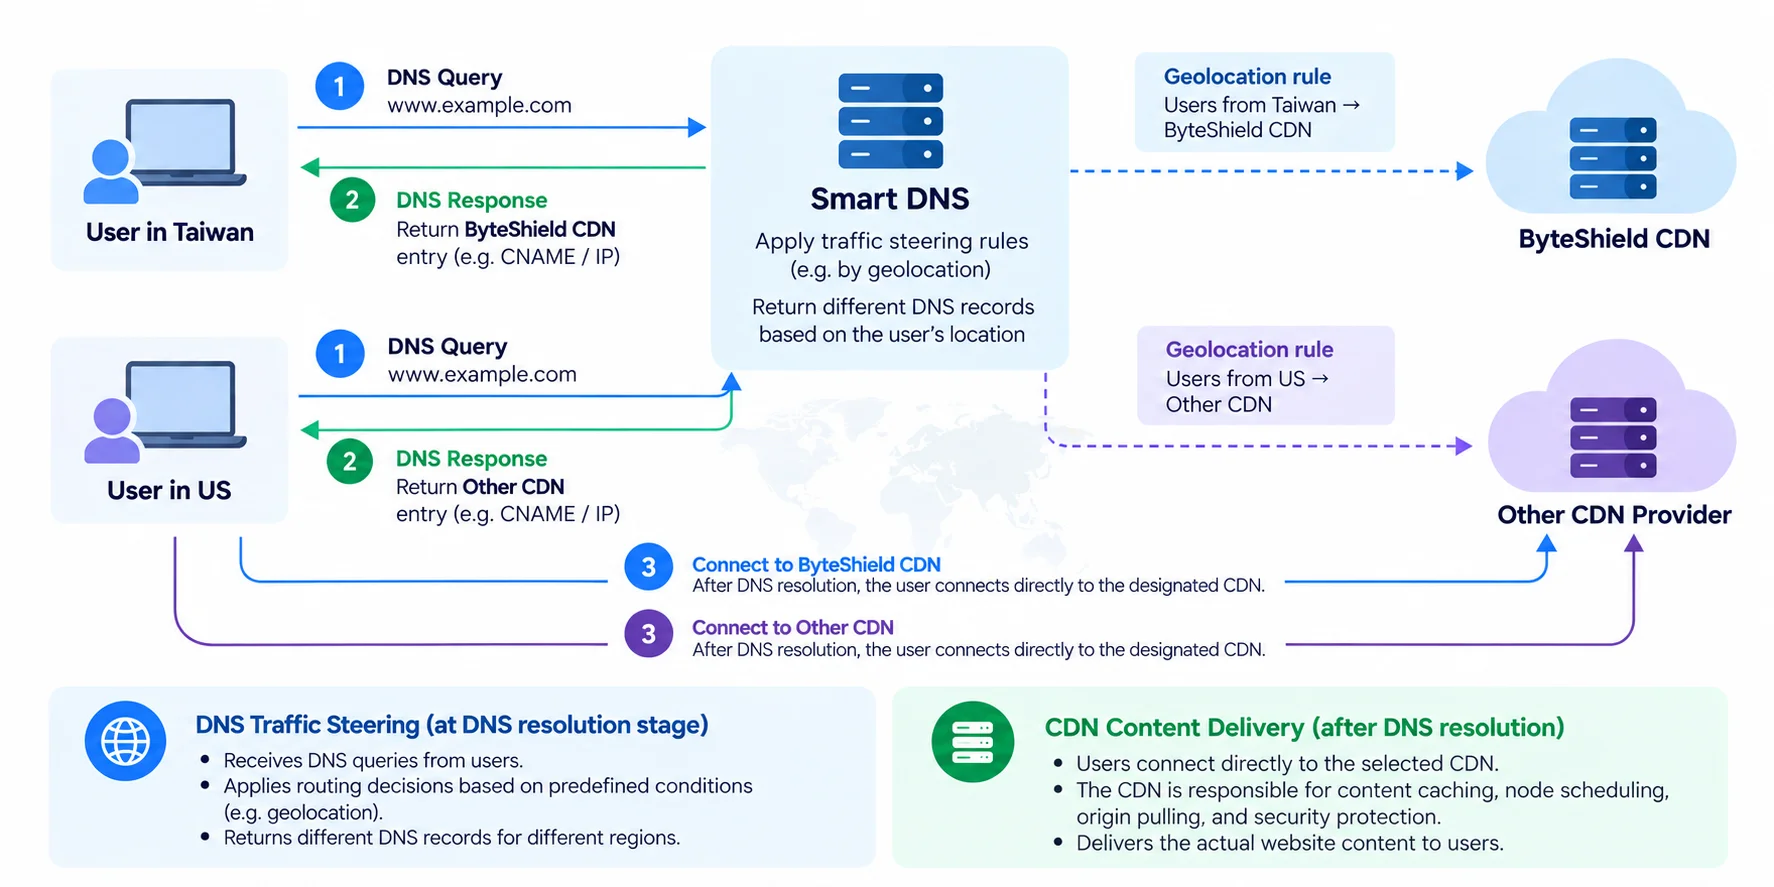
台湾のユーザーがこのドメインを照会すると、Smart DNS は地理的位置のルーティングルールに従って ByteShield CDN の接続情報を返します。米国のユーザーが同じドメインを照会した場合は、もう一方の CDN の接続情報を返します。
つまり、ユーザーが同じウェブサイトのドメインにアクセスしていても、DNS のルーティングポリシーによって異なる CDN プロバイダーに接続される可能性があります。
注意すべき点として、DNS Traffic Steering が決めるのは CDN のトラフィック入口であり、ウェブサイトのコンテンツを直接配信するわけではありません。
DNS 解決が完了すると、ユーザーは指定された CDN に直接接続し、その後のコンテンツのキャッシュ、ノードのスケジューリング、オリジンへのリクエスト、セキュリティ防御は CDN が担います。
Multi-CDN でよく使われる 2 つの DNS トラフィック制御方式
Multi-CDN アーキテクチャでは、ビジネス要件に応じてさまざまな DNS ルーティングポリシーを採用できます。
1. Geolocation Routing:地理的位置で CDN を割り当てる
DNS クエリ送信元の地理的位置に基づいて、指定した CDN の DNS レコードを返します。
例えば、次のように設定できます。
- 台湾のユーザーは ByteShield CDN へ。
- 日本のユーザーは CDN B へ。
- 米国のユーザーは CDN C へ。
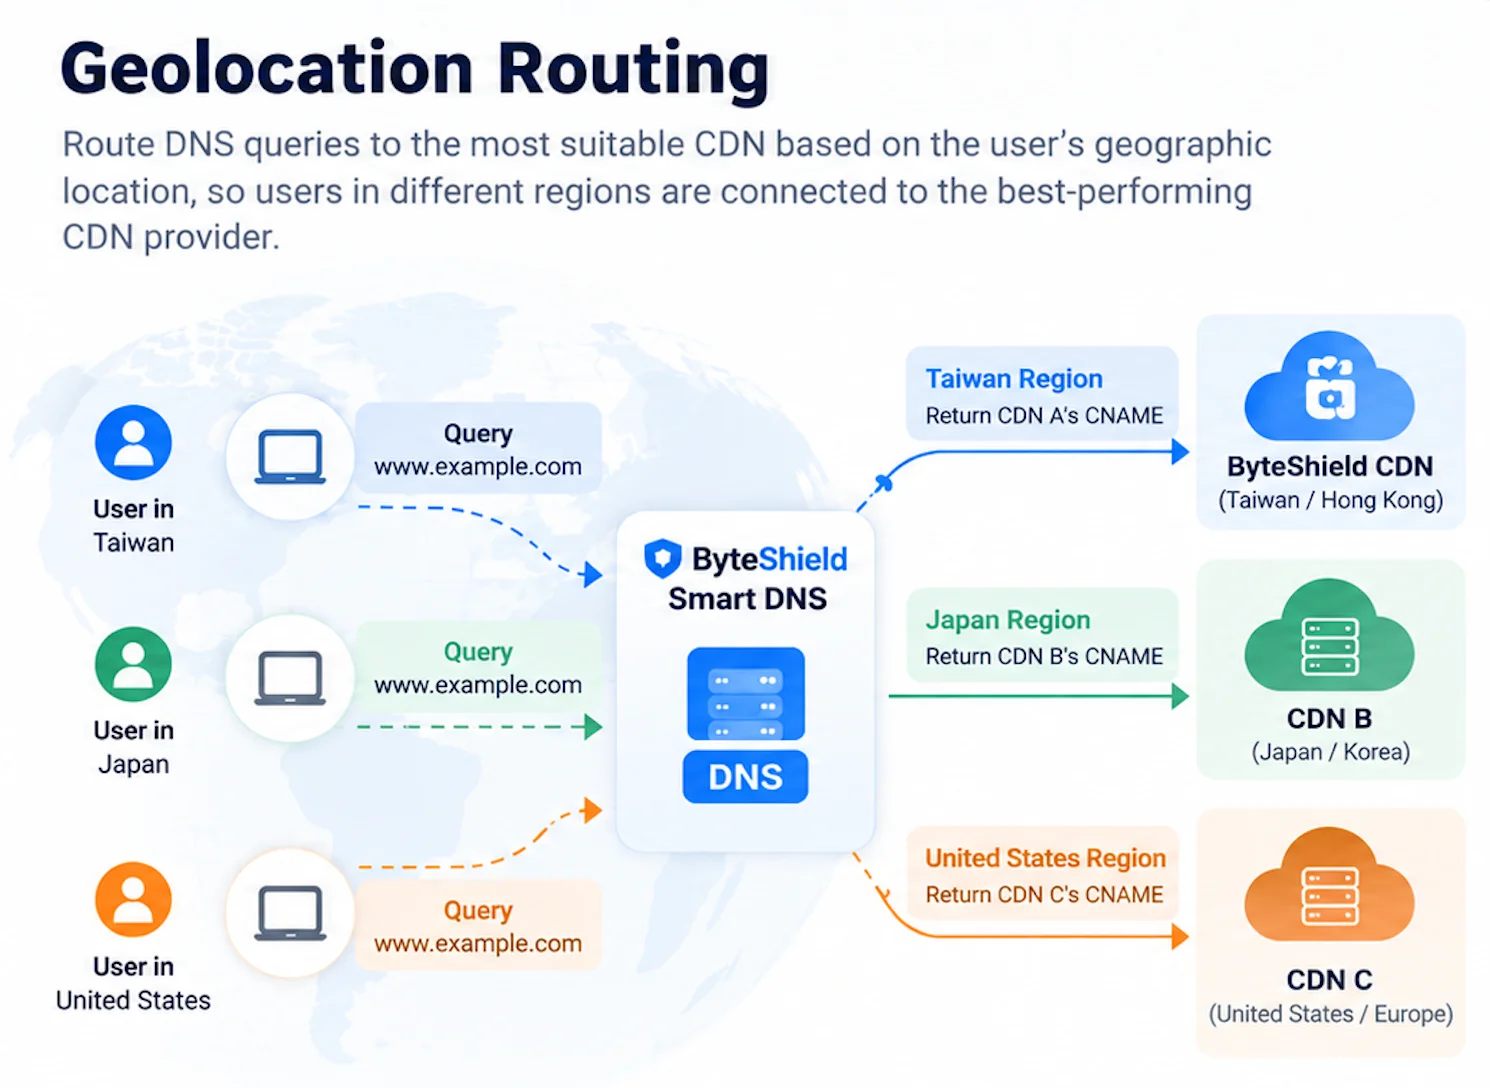
地理的位置によるルーティングを使えば、市場ごとのビジネス要件、CDN のカバー範囲、リソース配置に応じて、地域ごとの CDN 利用ポリシーを管理できます。
ByteShield Smart DNS は都市レベルの Geolocation Routing 設定に対応しており、国や地域だけでなく、より細かな地理的範囲に対して CDN ルーティングを設定できます。
ただし、実際の位置判定は DNS Resolver、EDNS Client Subnet(ECS)、IP 位置情報データの精度に影響される場合があるため、DNS の判定結果が各エンドユーザーの実際の所在地と完全に一致するとは限りません。
2. Weighted Routing:重みに応じて CDN トラフィックを配分する
地理的位置のほかに、Weighted Routing を使って CDN ごとに相対的な重みを設定することもできます。
例えば:
- ByteShield CDN:70%
- CDN B:30%
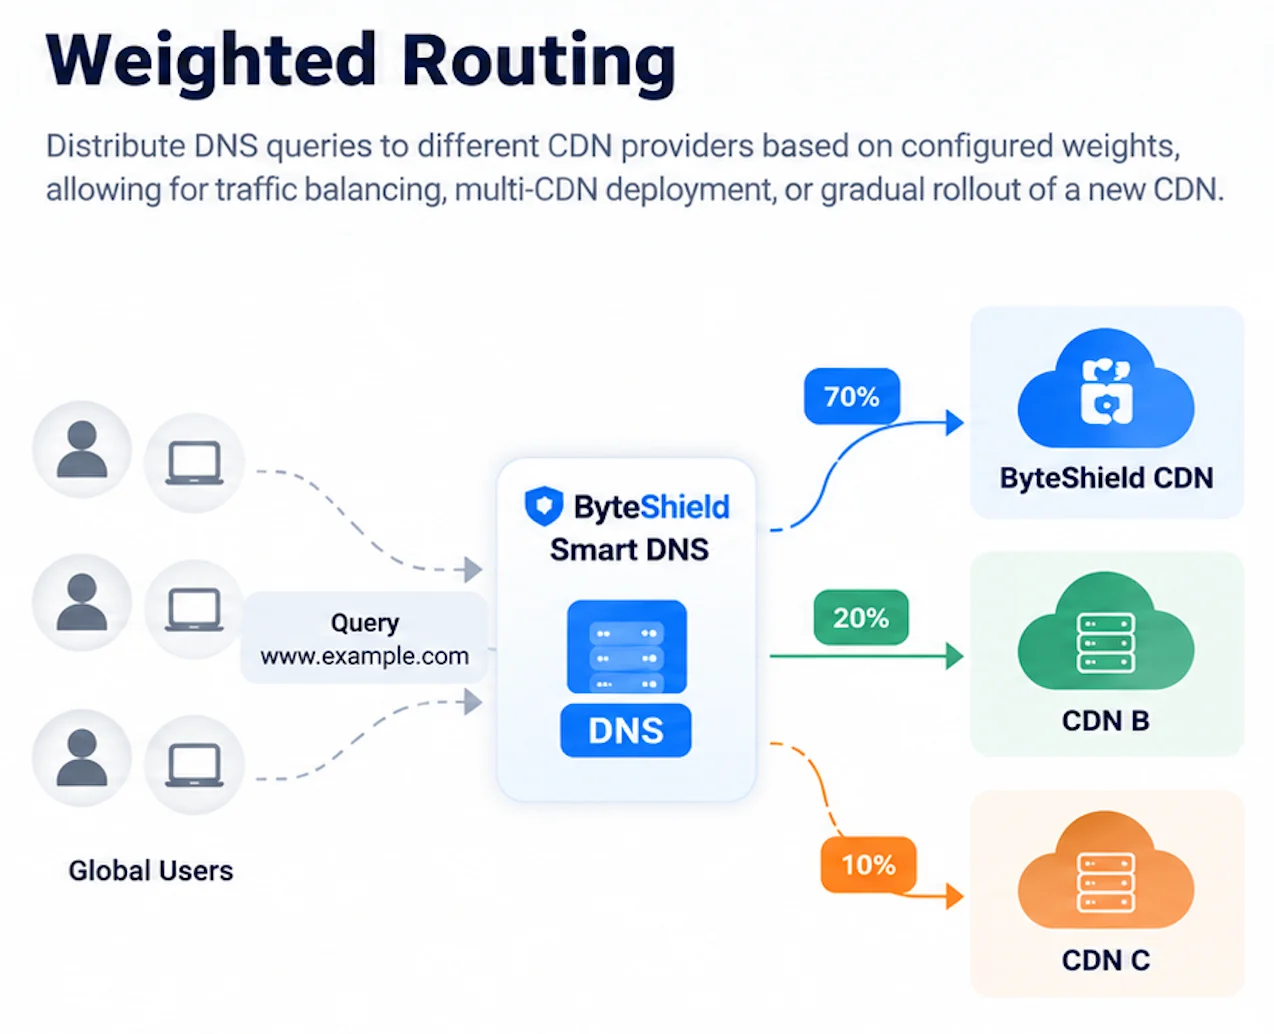
DNS クエリが Smart DNS に届くと、システムは設定された重みに基づいて、どの CDN の DNS レコードを返すかを選択します。この方式は、複数の CDN 間で DNS クエリを配分したい企業や、新しい CDN プロバイダーを段階的に導入したい企業に適しています。
例えば新しい CDN をテストする際は、まず DNS ルーティングの重みを低めに設定してサービスの状況を観察し、実際のニーズに応じて設定を調整できます。
注意点として、Weighted Routing で設定するのは DNS 応答の相対的な比率であり、実際の HTTP リクエスト数や帯域幅が必ずしも同じ比率になるわけではありません。また、Geolocation Routing と Weighted Routing は独立したポリシーであり、同じルーティングルールの中で組み合わせることはできません。
DNS はどのようにユーザーを異なる CDN へ振り向けるのか?CNAME と IP による接続を解説
DNS によるトラフィック制御のアーキテクチャでは、Smart DNS は CNAME または IP レコードによって、DNS クエリを異なる CDN プロバイダーへ振り向けられます。
1. CNAME 接続:その先のノード解決は CDN が管理する
CNAME(Canonical Name)は、あるドメイン名を別のドメイン名に向けるためのレコードです。
例えば企業サイトのドメインが www.example.com の場合、Smart DNS はルーティングポリシーに従って、指定した CDN の接続用ドメイン(例:customer.cdn-provider.example)を返します。
DNS Resolver はその後、この CDN 接続用ドメインの解決を続け、実際の接続に必要な IP アドレスを取得します。この方式なら、CDN プロバイダー間の選択は Smart DNS が担い、Edge ノードや IP のスケジューリングは各 CDN が引き続き自ら管理できます。
さらに ByteShield Smart DNS は Root Domain(ルートドメイン)での CNAME 接続にも対応しています。www.example.com のようなサブドメインだけでなく、example.com のようなルートドメインも Multi-CDN のトラフィック制御アーキテクチャに組み込めるため、ドメインの接続方式に応じたデプロイの柔軟性が高まります。
2. IP 接続:指定した接続先アドレスを直接返す
CNAME のほかに、Smart DNS は A または AAAA レコードで指定した IP アドレスを返すこともできます。
CDN プロバイダーが固定設定に適した IP や Anycast IP を提供している場合は、それを DNS のルーティング先として設定できます。
ただし、CDN が動的に変わるノード IP を使用している場合は、ノードの変更によってサービスに影響が出ないよう、まずプロバイダーが固定 IP での接続を認めているかを確認すべきです。
CNAME と IP のどちらを使う場合でも、Smart DNS の中心的な役割は DNS の解決結果を管理することであり、CDN 自身のノードスケジューリングやコンテンツ配信の仕組みを置き換えるものではありません。
Multi-CDN は DNS でどのようにフェイルオーバーの仕組みを構築するのか?
トラフィックの配分だけでなく、DNS Traffic Steering は CDN をまたいだフェイルオーバー切り替えの仕組みづくりにも役立ちます。
例えば、企業が主に ByteShield CDN を使い、別の CDN をバックアップのプロバイダーとして事前に設定しているとします。通常時、DNS ルーティングはクエリをメインの CDN へ振り向けます。メインの CDN でサービス障害が起きた場合や、メンテナンスが必要な場合には、管理者が DNS ルーティング設定を調整し、以降の DNS クエリをバックアップ CDN へ振り向けられます。
この方式なら、公開しているウェブサイトのドメインを変えずに CDN プロバイダーの利用ポリシーを調整できます。ただし、DNS によるフェイルオーバーは、トラフィックが即座に、利用者に気づかれることなく切り替わることを意味するわけではありません。DNS Resolver は以前の解決結果をキャッシュしている場合があるため、実際の切り替え時間は DNS TTL、キャッシュの挙動、既存接続の状態に左右されます。
また、バックアップ CDN でもドメイン、TLS 証明書、オリジン、関連サービスの設定を事前に済ませておかなければ、DNS ルーティングの切り替え後に正常にコンテンツを配信できません。
ByteShield Smart DNS は現在、手動によるフェイルオーバー切り替えに対応しており、自動ヘルスチェックや自動フェイルオーバーは提供していません。ルーティング設定は、管理コンソール、API、または ByteShield の技術スタッフのサポートを通じて調整できます。
ByteShield Smart DNS:より柔軟な Multi-CDN トラフィック管理アーキテクチャを構築
ByteShield Smart DNS は Multi-CDN アーキテクチャ向けに設計されたスマート DNS トラフィック制御サービスです。DNS レイヤーのルーティングポリシーによって、地域や CDN プロバイダーをまたいだトラフィック入口の管理を支援します。
- 都市レベルの地理的位置ルーティング:都市レベルで Geolocation Routing を設定でき、市場ごとの CDN 利用ポリシーの策定を支援します。
- 重み付けによる DNS トラフィック配分:Weighted Routing で CDN ごとの相対的な重みを設定し、マルチ CDN での振り分けやプロバイダー導入時のテストに対応します。
- マルチ CDN 接続管理:CDN の接続用 CNAME または適切な IP を DNS のルーティング先として設定でき、複数のプロバイダーの CDN リソースを統合できます。
- 柔軟な DNS デプロイ方式:NS Delegation と CNAME 接続の両方式に対応しており、既存の DNS アーキテクチャに合わせて最適な統合方法を選べます。
- 多様な管理方法と TTL のカスタマイズ:管理コンソール、API、または ByteShield の技術スタッフのサポートを通じて DNS ルーティングを管理でき、ニーズに応じて DNS TTL をカスタマイズできます。
- 手動による CDN フェイルオーバー:メインの CDN に障害が起きた場合やメンテナンスが必要な場合、管理者が手動でルーティングを調整し、以降の DNS クエリを設定済みの別の CDN プロバイダーへ振り向けられます。
ByteShield Smart DNS は DNS レイヤーでの CDN 間ルーティング管理に特化しており、各 CDN プロバイダーのコンテンツキャッシュ、WAF、DDoS 防御、オリジンの仕組みには介入しません。既存の CDN アーキテクチャを維持したまま、統一された DNS トラフィック管理を構築できます。
スマート DNS で Multi-CDN アーキテクチャの管理をより柔軟に
Multi-CDN とは、単に複数の CDN プロバイダーを同時に採用することではありません。より重要なのは、地域、ビジネス要件、サービスの状態に応じて、CDN のトラフィック入口を柔軟に調整できるかどうかです。
DNS Traffic Steering を使えば、DNS 解決の段階で CDN をまたいだルーティング管理の仕組みを構築し、Geolocation Routing と Weighted Routing で各 CDN を設定し、手動のルーティング切り替えによってフェイルオーバーの運用フローを整えられます。
ByteShield Smart DNS は、都市レベルの地理的位置ルーティング、重み付けによる DNS 配分、マルチ CDN 接続管理、柔軟な運用方法を通じて、より制御しやすいグローバルなトラフィック制御アーキテクチャの構築を支援します。
CDN がエッジレイヤーでどのようにトラフィックを配分するかをさらに知りたい方は、『CDN を最前線のロードバランサーとして使う』もあわせてご覧ください。
よくある質問
なぜ Multi-CDN には DNS によるトラフィック制御が必要なのですか?
CDN プロバイダーごとに、ノードのカバー範囲、ネットワーク相互接続、リソース配置、サービスコストは異なる場合があり、単一の CDN がすべての地域でニーズを満たせるとは限りません。DNS Traffic Steering は、ユーザーが CDN に接続する前に、どの CDN の接続情報を返すかを決定し、CDN のトラフィック入口を一元管理します。
Geolocation Routing と Weighted Routing の違いは何ですか?
Geolocation Routing は DNS クエリ送信元の地理的位置に基づいて、指定した CDN の DNS レコードを返します。Weighted Routing は CDN ごとに相対的な重みを設定するもので、DNS クエリの配分や新しい CDN プロバイダーの段階的な導入に適しています。両者は独立したポリシーであり、同じルーティングルールの中で組み合わせることはできません。
DNS でバックアップ CDN に切り替えると、トラフィックはすぐに切り替わりますか?
必ずしもそうとは限りません。DNS Resolver は以前の解決結果をキャッシュしている場合があり、実際の切り替え時間は DNS TTL、キャッシュの挙動、既存接続の状態に左右されます。また、バックアップ CDN でもドメイン、TLS 証明書、オリジン、関連サービスの設定を事前に済ませておかなければ、切り替え後に正常にコンテンツを配信できません。
ByteShield Smart DNS は自動フェイルオーバーに対応していますか?
ByteShield Smart DNS は現在、手動によるフェイルオーバー切り替えに対応しており、自動ヘルスチェックや自動フェイルオーバーは提供していません。ルーティング設定は、管理コンソール、API、または ByteShield の技術スタッフのサポートを通じて調整できます。
複数の CDN プロバイダーをご利用中の企業様や、地域ごとの CDN リソース管理をさらに改善したいとお考えの方は、ByteShield のSCDN サービスをご覧いただくか、ByteShield チームにお問い合わせください。Smart DNS が最適な Multi-CDN トラフィック制御ポリシーの策定をどのように支援できるかをご案内します。